

Hackeři napadli chladicí zařízení supermarketů v Německu
5 min čtení
Vlna kybernetických útoků na chlazení v supermarketech, která začala ve Francii, dorazila do Německa. V noci na pondělí 2. listopadu přestaly chladicí pulty, chladicí komory a mrazáky v několika německých prodejnách chladit, nebo se dokonce začaly zahřívat, a personál musel vyhodit velké množství potravin. Policie v Bavorsku, Severním Porýní-Vestfálsku a Dolním Sasku vyšetřuje hackerský útok na chladicí zařízení supermarketů, který během několika týdnů zasáhl prodejny alespoň v deseti evropských zemích. Nikdo se k útokům nepřihlásil.
Útoky necílily na data zákazníků ani na platební systémy. Zaměřily se na dálkově spravované řídicí jednotky, které udržují mléko, maso a mražené zboží v chladu, tedy na část obchodní techniky, na kterou si většina lidí nikdy nevzpomene.
Jak hackerský útok na chladicí zařízení supermarketů zasáhl německé obchody
Jeden z prvních německých případů byla prodejna Edeka v Reisbachu v Dolním Bavorsku. Provozovatel napsal na Facebooku, že chlazení bylo přes noc vyhřáto až na 50 stupňů Celsia. Některé výrobky byly předány iniciativě Foodsharing na záchranu potravin, většinu chlazeného zboží však bylo nutné vyhodit. Podle odborného časopisu Lebensmittel Praxis vyšetřuje landshutská kriminální policie podezření z vyzvídání a manipulace s daty. Mluvčí Edeky sdělil ZDF, že výrobce zařízení zjišťuje příčinu.
V Lilienthalu u Brém se ve stejné noci porouchaly pulty, chladicí komory a mrazáky a zahřály se na zhruba 30 stupňů. Majitel Daniel Breiding řekl agentuře dpa, že jeho zaměstnanci celý den vybírali uzeniny, sýry, mléčné výrobky a mražené zboží. „Museli jsme vyhodit zboží v hodnotě přes 360 000 eur,“ řekl. Jeho pojišťovna stále zjišťuje, zda plnění poskytne. Ústřední kriminální inspekce v Oldenburgu se případy v Dolním Sasku zabývá, včetně dalšího případu v Diepholzu, a snaží se zjistit, zda spolu souvisejí.
Postižené bylo také Severní Porýní-Vestfálsko. Ve Wetter-Volmarsteinu přišel supermarket provozovaný sociálním sdružením Arbeiterwohlfahrt (AWO) o velké množství potravin a útok podle zpráv směřoval proti firmě, která jeho chladicí zařízení servisuje na dálku. Policie ve Wuppertalu uvedla, že tamní zboží zkazilo poté, co byly o víkendu teploty zvýšeny na dálku. V Raesfeldu v Münsterlandu nahlásil samostatně provozovaný obchod Rewe poruchu chlazení a policie prověřovala, zda za ní stojí hackeři. Podle dpa byl zasažen také supermarket a potravinářský podnik v okresech Kaiserslautern a Kusel v Porýní-Falci.
Vlna, která začala ve Francii
První velký útok proběhl ve Francii 12. října, kdy byly vyřazeny chladicí systémy stovek prodejen velkých řetězců, jako jsou Intermarché a družstvo U. Případem se zabývalo oddělení kyberkriminality pařížského státního zastupitelství. Dne 2. listopadu následovala druhá vlna, která zasáhla několik zemí najednou. V Belgii a Lucembursku nahlásil Ahold Delhaize IT incident v několika desítkách prodejen a Carrefour evidoval potíže zhruba v 15 ze svých 700 belgických provozoven. Ve Švédsku bylo zasaženo sedm z 800 prodejen Coopu a v Irsku stáhlo 13 supermarketů SuperValu chlazené a mražené potraviny z prodeje.
Případy byly hlášeny také z Nizozemska, Estonska, Finska, Itálie a Portugalska. Podle agentury Al Jazeera, která se odvolává na Reuters, mělo jen v ten pondělí více než 100 prodejen v Evropě přehřáté jednotky. Evropská komise svolala krizová jednání s agenturou EU pro kybernetickou bezpečnost ENISA a s Europolem. Zemědělský komisař Christophe Hansen označil útoky za „záměrný pokus narušit náš potravinový dodavatelský řetězec a podkopat důvěru spotřebitelů“, zdůraznil však, že bezpečnost potravin v Evropě není ohrožena.
Jak se útočníci dostali do chladicích systémů
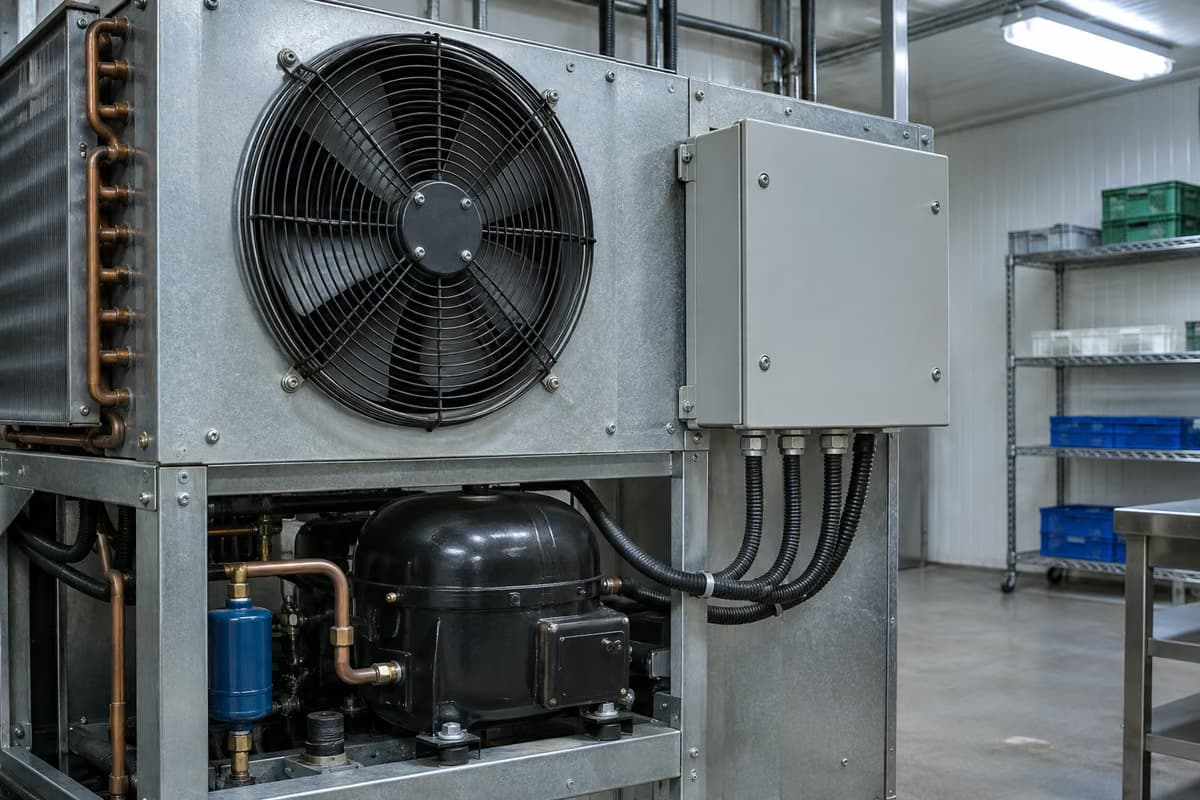
Moderní chlazení v supermarketech řídí malé počítače, k nimž se servisní firmy mohou připojit přes internet, aby upravily teploty nebo spustily odmrazovací cykly. V obchodech zasažených hackerským útokem útočníci tento přístup zjevně využili k tomu, aby jednotky přepnuli do režimu odmrazování nebo nastavili cílové teploty daleko nad nulou. Dánský výrobce Danfoss uvedl, že jeho produkty jsou zapojeny a dotčená zařízení běžela na starším softwaru, který nebyl aktualizován. Podle dpa se útočníci v Estonsku dostali k řídicímu počítači staršího zařízení Danfoss.
Agentura BleepingComputer píše, že varování francouzské vlády jmenovalo řídicí jednotky od Danfossu a také od společnosti Copeland a její značky Dixell. Stephan Moelans, ředitel belgické servisní firmy pro chlazení Sabcobel, řekl, že útočník využil stejnou slabinu jako ve Francii. „Nejjednodušším řešením je spravovat chladicí zařízení přes zabezpečené internetové připojení,“ řekl stanici RTL. Awais Rashid, profesor kyberbezpečnosti na univerzitě v Bristolu, upozornil na známé zranitelnosti několika řídicích jednotek, z nichž mnohé už nedostávají podporu.
Kdo za útoky stojí
Kdo stojí za hackerským útokem na chladicí zařízení supermarketů a jaké má motivy, zůstává neznámé. Státní zastupitelství ve Francii a Belgii zahájila vyšetřování a policie v několika spolkových zemích prověřuje místní případy. Protože nebylo požadováno výkupné, považují odborníci citovaní bavorskou stanicí BR za pravděpodobný motiv sabotáž. Někteří bezpečnostní výzkumníci spekulovali o aktérovi podporovaném státem, veřejné důkazy však nevedou k žádné konkrétní skupině ani zemi a úřady nepojmenovaly žádného podezřelého.
V Německu vyzval Spolkový úřad pro bezpečnost v informační technice (BSI) provozovatele, aby podle ZDF v souladu s aktuálním stavem techniky zabezpečili řídicí systémy přístupné z internetu. Spolkový ministr pro digitalizaci Karsten Wildberger požadoval lepší ochranu technologie budov a provozní techniky. „Všechny firmy, a to včetně veřejné správy, musí přijmout více opatření,“ řekl ve Welt TV.
Hackerský útok na chladicí zařízení supermarketů: co by měli zákazníci v Německu vědět
Pro zákazníky není hlavním rizikem prázdné regály, ale potraviny, které se zahřály a pak znovu vychladly. Dotčené německé prodejny vyřadily zkažené výrobky z prodeje a úřady uvádějí, že zásobování potravinami je zajištěno. Přesto se vyplatí pozorně zkontrolovat chlazené a mražené zboží: silné ledové krystaly uvnitř obalu, měkké nebo deformované mražené výrobky a louže na dně mrazicího boxu mohou být známkou toho, že byl přerušen chladicí řetězec. Maso, ryby a mléčné výrobky by měly být při vzetí do ruky opravdu studené.
Pokud koupíte něco, co se ukáže jako rozmražené nebo zkažené, uschovejte účtenku a výrobek vraťte. Německá pravidla o odpovědnosti za vady, známá jako Gewährleistung, vám obvykle dávají nárok na výměnu nebo vrácení peněz, pokud byla věc vadná už v době koupě. Podle odborníka z oboru citovaného deníkem Berliner Morgenpost je celostátní výpadek v Německu méně pravděpodobný než ve Francii, protože mnoho nezávislých obchodníků si systémy volí sám. Obecné rady k nákupu potravin najdete v našem průvodci nakupováním v Německu, o dalším nedávném útoku na IT systémy v Německu pak informujeme v článku o kybernetickém útoku na Univerzitu v Lipsku.
Tento článek byl přeložen z angličtiny.